Panduan Keamanan Siber dan Strategi Transformasi Digital: Dari Zero Trust Hingga Keamanan API
- account_circle Redaksi
- calendar_month Jumat, 18 Sep 2026
- comment 0 komentar
- print Cetak


info Atur ukuran teks artikel ini untuk mendapatkan pengalaman membaca terbaik.
Jakartahitz.com – Layanan digital modern, memerlukan infrastruktur keamanan siber yang tangguh untuk melindungi aset dari serangan ransomware, peretasan API, dan ancaman data pada Smart City.
Implementasi strategi seperti Zero Trust Security, operasional Security Operations Center (SOC), hingga Digital Forensics menjadi kunci utama dalam menjaga keberlanjutan bisnis dan integritas data.
Ringkasan
- Strategi Zero Trust Security menerapkan prinsip verifikasi berkelanjutan untuk mengamankan akses data di lingkungan kerja cloud dan hybrid.
- Perlindungan ekosistem digital memerlukan integrasi keamanan API, operasional SOC 24 jam, Digital Forensics, serta pencegahan ransomware.
- Kebutuhan industri akan talenta keamanan siber mendorong munculnya berbagai peluang karier strategis yang dapat dipersiapkan melalui pendidikan tinggi terstruktur.
Mengapa Kerangka Zero Trust Security Menjadi Standar Baru Keamanan Digital?
Pendekatan keamanan tradisional yang mengandalkan batasan perimeter jaringan, tidak lagi memadai di era cloud computing dan sistem kerja jarak jauh.
Zero Trust Security menggantikan model berbasis kepercayaan penuh dengan prinsip “Never Trust, Always Verify”.
Setiap permintaan akses ke dalam sistem, diuji secara rinci berdasarkan identitas pengguna, kondisi perangkat, lokasi, dan risiko terdeteksi.
Selain itu, penerapan least privilege access juga memastikan bahwa hak akses yang diberikan terbatas pada kebutuhan pekerjaan untuk meminimalkan dampak jika terjadi insiden kebocoran kredensial.
Bagaimana Cara Mengamankan API dan Layanan Komunikasi Digital?
Application Programming Interface (API) berfungsi sebagai penghubung antar-aplikasi modern. Karena API memproses alur data sensitif secara langsung, area ini sering menjadi sasaran utama peretasan.
Langkah Operasional Pengamanan API
- Menerapkan mekanisme autentikasi dan otorisasi yang kuat menggunakan standar OAuth 2.0, OpenID Connect, JSON Web Token (JWT), dan Multi-Factor Authentication (MFA).
- Mengenkripsi alur data saat transit menggunakan protokol HTTPS/TLS serta enkripsi data sensitif saat disimpan.
- Melakukan validasi input secara menyeluruh untuk mencegah serangan SQL Injection, Command Injection, dan Cross-Site Scripting (XSS).
- Mengatur pembatasan lalu lintas melalui rate limiting untuk menghalau serangan brute force dan Distributed Denial of Service (DDoS).
- Menjalankan pemantauan dan pembuatan log aktivitas secara teratur guna mempercepat proses analisis insiden.
Perbandingan Pilar Operasional Keamanan Siber Modern
Berbagai cabang spesialisasi keamanan siber memiliki peran spesifik dalam menjaga keberlanjutan infrastruktur informasi organisasi.
| Bidang Keamanan | Fokus Utama | Alat & Teknologi Kunci | Manfaat Operasional Utama |
| SOC Operations | Pemantauan sistem 24 jam dan penanganan insiden real-time. | SIEM, EDR, SOAR, Threat Intelligence. | Meminimalkan durasi terhentinya operasional (downtime) akibat serangan siber. |
| Digital Forensics | Investigasi, penyitaan bukti digital, dan rekonstruksi insiden. | Akuisisi forensik, analisis artefak, pemulihan log. | Menyediakan bukti valid untuk kebutuhan audit, internal, atau jalur hukum. |
| Cloud Security | Perlindungan data dan aplikasi pada infrastruktur cloud. | IAM, Enkripsi, Pemindaian Konfigurasi, DevSecOps. | Mencegah kebocoran data akibat kesalahan konfigurasi. |
| Bug Bounty | Pengujian kerentanan melalui kolaborasi dengan ethical hacker. | Tools Penest, Laporan Responsible Disclosure. | Menemukan celah keamanan sebelum dieksploitasi pihak luar. |
Bagaimana Strategi Menghadapi Serangan Ransomware?
Serangan ransomware mengenkripsi data penting dan sering kali mengeksploitasi teknik double atau triple extortion dengan mengancam memublikasikan data jika tebusan tidak dibayar.
Langkah pencegahan ransomware dilakukan melalui kombinasi teknis dan edukasi:
- Menjalankan pencadangan data (backup) berkala yang disimpan secara terpisah dari jaringan utama.
- Memperbarui patch keamanan pada sistem operasi dan perangkat lunak secara konsisten.
- Menerapkan Multi-Factor Authentication (MFA) di seluruh pintu masuk akses kredensial.
- Menyelenggarakan pelatihan kesadaran keamanan siber bagi karyawan untuk mencegah ancaman phishing.
Apa Saja Peluang Karier dan Persiapan Pendidikan di Bidang Cyber Security?

Mahasiswa mengikuti kegiatan pembelajaran berbasis industri sebagai bekal menghadapi dunia kerja dan meningkatkan kompetensi sebagai fresh graduate. Foto: Cyber University.
Kebutuhan talenta keamanan siber tumbuh di berbagai sektor industri, seperti perbankan, fintech, e-commerce, kesehatan, hingga pengembang Smart City.
Jalur Profesi Keamanan Siber
- Cyber Security Analyst & SOC Analyst: Memantau lalu lintas jaringan dan merespons ancaman secara langsung.
- Penetration Tester & AppSec Engineer: Menguji kelemahan aplikasi mobile, web, serta API.
- Cloud & Network Security Engineer: Merancang arsitektur jaringan dan infrastruktur cloud yang aman.
- Digital Forensics Specialist: Melakukan investigasi terhadap jejak kejahatan digital.
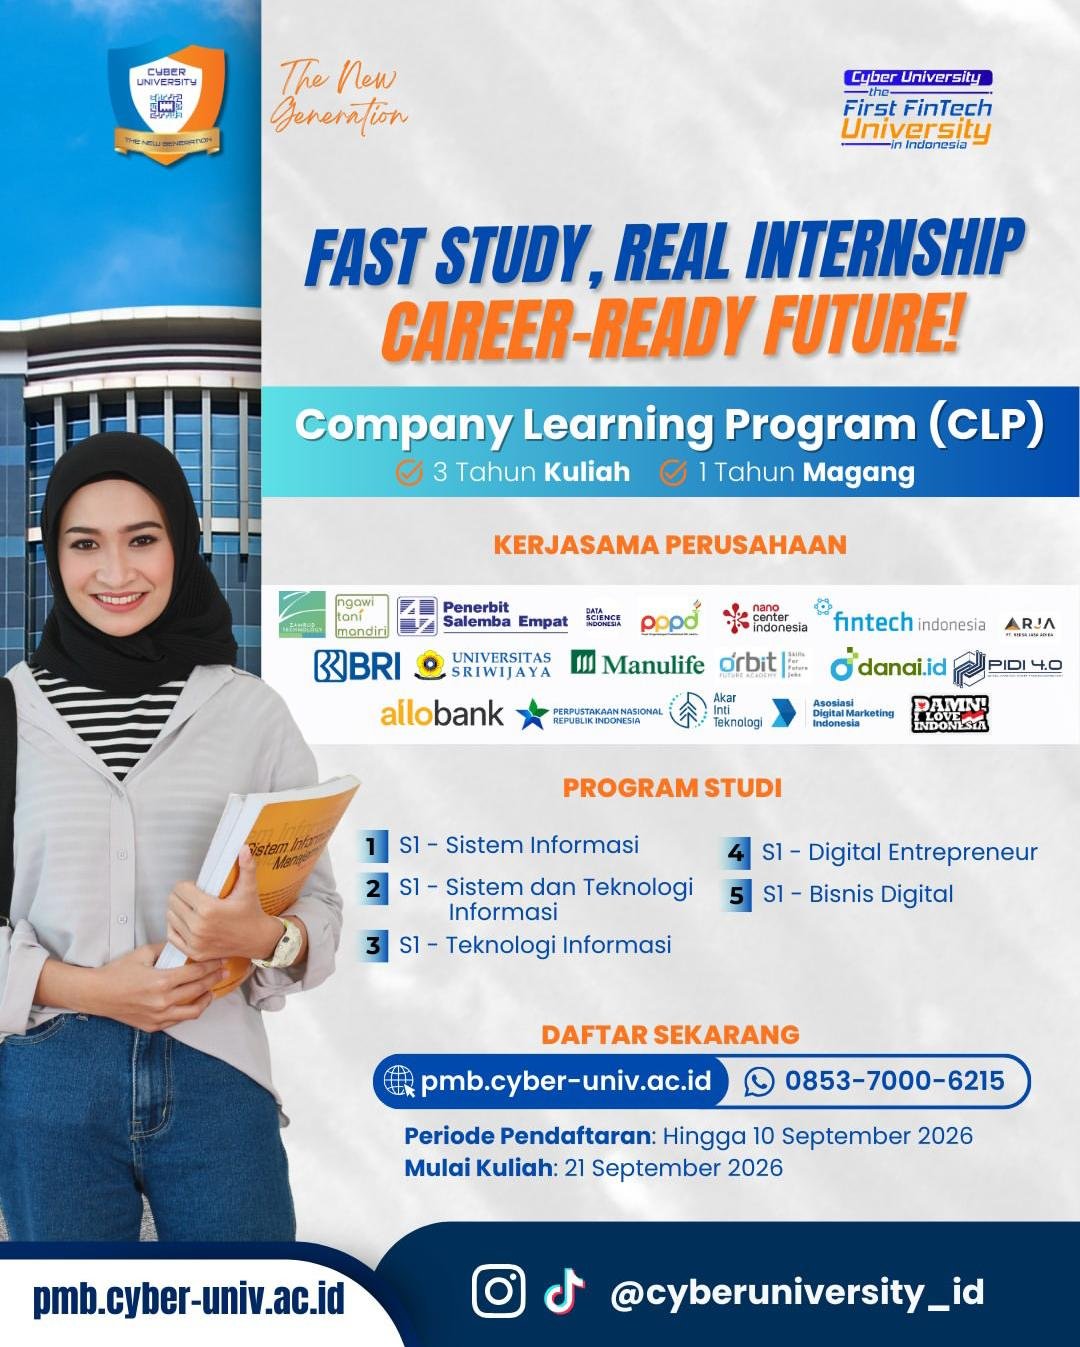
Persiapan karier ini dapat dibangun melalui program pendidikan formal yang adaptif. Sebagai contoh, Program Studi (Prodi) Teknologi Informasi di Cyber University (Universitas Siber Indonesia) menyajikan kurikulum yang mencakup rekayasa perangkat lunak, jaringan komputer, basis data, keamanan siber, dan analisis data untuk mencetak lulusan berkualifikasi tinggi seperti Cyber Security Analyst.
Jika ingin tahu secara keseluruhan terkait Cyber Security Analyst, bisa masuk Prodi Teknologi Informasi di Cyber University. Sebagai kampus pencetak calon pemimpin digital masa depan (Shaping Future Digital Leader), kampus yang terletak di jl. TB. Simatupang, No.6, RW.5, Tanjung Barat, Kec. Jagakarsa, Jakarta Selatan ini, lulusannya cepat terserap industri juga, lewat Company Learning Program (CLP) 3+1.
Program tersebut memungkinkan mahasiswa hanya kuliah 3 tahun dan 1 tahunnya magang di industri. Jadi, lulusannya siap masuk industri bahkan sudah masuk industri sebelum wisuda.
Kesimpulan
Keamanan siber di era transformasi digital merupakan pilar utama dalam menjaga kelangsungan operasional dan kerahasiaan data di berbagai sektor.
Adopsi strategi Zero Trust, pengamanan API, pengoperasian SOC, serta kesiapan investigasi digital menjadi kebutuhan mutlak bagi perusahaan modern.
Seiring meningkatnya kompleksitas ancaman siber, permintaan terhadap talenta profesional berpengalaman terus tumbuh, menjadikannya salah satu pilihan karier paling strategis di masa depan.
FAQ
1. Apa perbedaan utama antara keamanan perimeter tradisional dan Zero Trust Security?
Keamanan tradisional mempercayai seluruh pengguna di dalam jaringan internal secara otomatis, sedangkan Zero Trust Security memverifikasi setiap permintaan akses tanpa memandang posisi jaringan pengguna.
2. Mengapa program Bug Bounty dibutuhkan meskipun perusahaan sudah memiliki tim keamanan internal?
Program Bug Bounty melengkapi pengujian internal dengan melibatkan komunitas ethical hacker global untuk menemukan kerentanan yang belum teridentifikasi dari berbagai sudut pandang.
3. Apakah profesi di bidang keamanan siber mewajibkan penguasaan latar belakang teknologi informasi formal?
Meskipun pendidikan TI memberikan fondasi kuat terkait jaringan dan sistem, keterampilan keamanan siber juga dapat dikembangkan melalui pelatihan praktis, sertifikasi industri, dan pengalaman studi kasus.
Sumber:
- Penulis: Redaksi





Saat ini belum ada komentar